Expert mondial en Sécurité Agentique
Jeremy Canale Je conçois ▍
Douze ans à sécuriser les industries les plus régulées au monde, banque, assurance, défense. Aujourd'hui je construis le périmètre de sécurité des agents IA autonomes, des infrastructures MCP et des plateformes cloud qui les supportent.
En mission pour
- Swiss Re
- AXA
- BNP Paribas
- Standard Chartered
- Thomson Reuters
- Société Générale
- Seddiqi Holding
- NusaVest
- Hal · SC Ventures
- Thales
- Dassault Systèmes
- Veolia
- Baxter
- Gemalto
Certifications
Certifié sur toute la pile agentique
De l'AI Fluency Anthropic au NVIDIA Generative-AI LLMs, ISACA CISM/CRISC, et l'intégralité des parcours Microsoft Cybersecurity Architect & AWS Security.
Building Secure Agents for Public Sector Services
Cursus de sécurité de l'automation agentique.
Certified Professional · Agentic AI
Certified Associate · Generative AI LLMs
AI Fluency Framework & Foundations
ud6tp3nbypsc
Claude Code in Action
bqps2dqo8oaa
Introduction to Claude Cowork
qn62hbyfx7ky
Claude Code 101
cyrei883psj9
Claude 101
pok9weot8j3p
Prisma Certified Cloud Security Engineer
Cybersecurity Architect Expert
EAB47D8F4EDC1058
DevOps Engineer Expert
D7EF2C23EF149EA4
Azure Developer Associate
A6B7126C06F9C786
Security Operations Analyst Associate
8B08474D2BE410E8
Security, Compliance & Identity Fundamentals
BD23427E7A5DF944
Azure Fundamentals
B7635962A1631A02
Azure Security Engineer Associate
H344-1450
CISM, Certified Information Security Manager
CRISC, Risk & Information Systems Control
AWS Certified Security, Specialty
6S5MRC92DFR11RCW
AWS Certified SysOps Administrator, Associate
FZN3QCE2J21E1N5F
AWS Certified Cloud Practitioner
WH8FRT11JNBQQXCM
AWS Certified Developer, Associate
4NBMCXH12EVEQB36
AWS Certified Solutions Architect, Associate
AWS-ASA-14402 · 3Z8KF6HK22VQQ83R
Managing Security in Google Cloud Platform
Google Cloud Platform Fundamentals · Core Infrastructure
Professional Scrum Master I
Cisco Certified Network Associate (CCNA)
Domaines
Là où j'opère à la frontière
De la sécurisation des agents IA autonomes au pricing du cyber-risque pour les grands assureurs, mon travail se situe à l'intersection des industries régulées et de l'IA émergente.
Sécurité IA agentique
Sécurisation de bout en bout des agents LLM autonomes : serveurs MCP, autorisation des tool-calls, défense contre l'injection de prompt, isolation des sous-agents et garde-fous runtime.
Pratique signatureGouvernance IA & Confiance
Opérationnalisation d'ISO/IEC 42001, du NIST AI RMF et de l'AI Act européen. Intégration du AI Fluency Framework d'Anthropic dans le registre des risques d'entreprise.
Sécurité Cloud & CSPM
Architecture multi-cloud AWS, Azure et GCP. Déploiement Prisma Cloud mondial chez AXA. Estate Cloudflare chez Thomson Reuters. Blueprints durcis, IaC et pratiques SRE.
Quantification du cyber-risque
Fondateur & CEO de Rankiteo, la première plateforme desktop d'AI cyber-underwriting. Pricing, exposition et analytique de portefeuille pour assureurs et réassureurs.
GRC & Conformité
Certifications ISO/IEC 27001 groupe, SOC 2, HIPAA, DORA, NIS2, PDPL EAU & KSA. Programme GRC chez Seddiqi Holding et roadmap de maturité BNP Paribas.
Threat Intel & Offensif
Publications OWASP dans Hakin9. Pentesting, prédiction d'exploits, attack-surface intelligence et la Cyber Incident Chronicle Rankiteo (100k+ incidents).
Confiance dès la conception
Un seul architecte. Tous les frameworks qui comptent.
D'ISO/IEC 27001 à l'AI Act européen, mes missions font le pont entre ingénierie et régulation. Je traduis les frameworks en contrôles déployables, et les prouve par une assurance mesurable.
- Maturité cyber 0 → 30 % en moins de 12 mois pour BNP Paribas Asset Management.
- Déploiement Prisma CSPM mondial sur toutes les entités AXA.
- Programme ISO 27001 groupe chez Seddiqi Holding, aligné PDPL EAU & KSA.
- Gardien de l'architecture de sécurité chez Swiss Re & Thomson Reuters.
Parcours
Douze ans à la barre de la sécurité des entreprises régulées
Postes opérationnels, de Vice-Président chez Swiss Re à Deputy CISO chez BNP Paribas Asset Management, et aujourd'hui CEO d'une société de cyber-underwriting IA.
-
2026
Fractional CISO · Hal · SC Ventures × Microsoft
Direction sécurité de Hal, la plateforme de croissance née dans l'IA et agentic-first de SC Ventures pour les PME du Golfe, construite avec Microsoft. Stratégie cyber, SMSI, gouvernance de la sécurité cloud et des agents IA.
-
2026
Fractional CISO · NusaVest
Stratégie cyber et SMSI pour une plateforme sud-est-asiatique d'asset-backed securities (SC Ventures · Standard Chartered).
-
2025 → 2026
AI GRC Lead · Seddiqi Holding
Programme de certification ISO/IEC 27001 groupe à travers tout le holding. Registre des risques, SoA, alignement PDPL EAU & KSA pour chaque département.
-
2023 → 2025
Deputy CISO · GAMBIT / BNP Paribas Asset Management
Construction d'un programme cybersécurité basé NIST de zéro. Après acquisition par BNP Paribas, transformation de la maturité de 0 % à 30 % dans le framework groupe.
-
2023 → 2024
Head of Cloud Security GRC & CSPM · AXA
Lead technique du déploiement mondial de Palo Alto Prisma CSPM sur chaque entité AXA. Alignement des standards globaux avec les contraintes réglementaires locales.
-
2022 → auj.
Founder & CEO · Rankiteo
Construction de la première plateforme desktop multi-OS d'AI cyber-underwriting. Cyber-ratings, risque tiers, modélisation d'exposition, distribuée nativement en MCP vers Cursor, Claude Desktop, ChatGPT et n8n.
-
2022 → 2023
Cloud & Product Security Lead · Thomson Reuters
Gardien de l'architecture de sécurité dans la gouvernance d'architecture d'entreprise. Déploiement Cloudflare global. Conseil cyber-underwriting au pont entre ingénierie et assurance.
-
2020 → 2022
Vice-President · Cloud Security & GRC · Swiss Re
Security by design à l'échelle entreprise. Revue d'architecture pour chaque programme majeur. Blueprints de sécurité réutilisables cloud, application et infrastructure.
-
2018 → 2019
AI CyberSecurity Architect · Société Générale
Définition et application du framework de sécurité cloud de la banque. Gouvernance cloud risque-based et security-by-design pour chaque initiative cloud.
-
2015 → 2018
Security Solutions Architect · plusieurs Fortune-500
Migrations cloud sous PCI-DSS, HIPAA et workloads régulés. IaC, blueprints durcis, automation vulnérabilité et SSO cloud natif.
Conseil
Conseil opérationnel pour les entreprises AI-native
Conseil et implémentation de bout en bout sur toute la pile de sécurité agentique, de la stratégie comité exécutif aux blueprints d'architecture, jusqu'aux garde-fous de production sur Azure AI Foundry, LangGraph, NeMo, SageMaker et Prisma Cloud.
Phase 01 · Stratégie
Stratégie de sécurité IA agentique
Diagnostic comité exécutif de votre parc d'agents IA. Architecture cible, posture réglementaire et roadmap 12 mois pour y parvenir.
- Threat-model de chaque agent et tool-call
- Cartographie NIST AI RMF, ISO 42001, AI Act
- Modèle risque & coût prêt pour le CISO
Phase 02 · Build
Construction & durcissement
Ingénierie forward-deployed sur votre stack. Garde-fous, isolation des sous-agents, autorisation tool-call, observabilité Langfuse, livrés en production.
- Architecture de référence sur Azure AI Foundry / AWS Bedrock
- Workflows LangGraph + LangChain avec garde-fous
- Intégration Prisma Cloud + Cloudflare
Phase 03 · Assurance
Audit & Assurance
Audit indépendant de sécurité agentique. Red-team d'injection de prompt, abus de chaîne d'outils, exfiltration de données. Dossier de preuve prêt pour le board.
- Red-team sur les couches prompt, tool et data
- Cartographie SOC 2 / ISO 27001 / DORA / NIS2
- Dashboards Langfuse d'assurance continue
01
Plateformes agentiques & orchestration
02
Serving de modèles & inférence
03
Sécurité cloud & CSPM
04
Observabilité, évals & garde-fous
05
Gouvernance, risque & conformité
Prêt à sécuriser votre plateforme agentique ?
Premier appel de cadrage, typiquement 30 minutes, sans engagement.
contact@jeremycanale.com
Études de cas
Quelques missions à la frontière de la sécurité agentique
Résumés anonymisés de missions récentes en cyber-assurance, sécurité multi-cloud et GRC de groupe. Les détails varient selon le secteur et restent délibérément larges pour préserver la confidentialité des clients.
Cyber-assurance
Plateforme de cyber-underwriting pilotée par l'IA
Enjeu
Les assureurs et réassureurs avaient besoin de données de cyber-risque en temps réel et basées sur la preuve, pour remplacer les questionnaires statiques et accélérer le pricing.
Approche
Conception et livraison d'une application desktop multi-OS adossée à un moteur de notation IA, avec distribution MCP native vers les clients assistants courants et un corpus d'incidents sous-jacent.
Résultat
Une plateforme de niveau production reconnue sur le marché de la cyber-assurance.
Groupe d'assurance mondial
Déploiement CSPM mondial
Enjeu
Un assureur multinational opérant à travers des dizaines d'entités avait une posture cloud hétérogène et aucune visibilité unifiée.
Approche
Lead technique du déploiement mondial. Ateliers inter-entités, alignement des standards de sécurité groupe avec les contraintes réglementaires locales et traduction en contrôles implémentables.
Résultat
Un signal CSPM unique sur tout le groupe, avec alignement réglementaire par juridiction.
Gestion d'actifs, banque de premier plan
Maturité cyber post-acquisition
Enjeu
Une entité nouvellement acquise devait formaliser un programme cyber aligné sur le cadre de l'acquéreur, avec une preuve mesurable et défendable de la progression.
Approche
Construction d'un programme cybersécurité basé NIST de zéro. Contrôles, politiques et procédures, registre des risques, reporting structuré aux parties prenantes du groupe.
Résultat
Progression de maturité validée dans le cadre de l'acquéreur.
Holding diversifié, CCG
Certification ISO 27001 groupe
Enjeu
Un holding multi-métiers sans système de management de la sécurité de l'information unifié, opérant sous des lois régionales de protection des données.
Approche
High-level designs, évaluations de risque IT au niveau applicatif, cadre politique groupe, Statement of Applicability et alignement aux exigences réglementaires régionales.
Résultat
Préparation ISO 27001 à l'échelle du groupe avec assurance structurée par département.
Fournisseur mondial d'information financière
Pilotage de l'architecture de sécurité
Enjeu
Une entreprise mondiale exigeait une approche security-by-design cohérente sur chaque initiative numérique majeure.
Approche
Gardien de l'architecture de sécurité au sein de la gouvernance d'architecture d'entreprise, avec des blueprints réutilisables cloud, application et infrastructure.
Résultat
Livraison sécurisée accélérée et maturité de contrôle plus forte et plus homogène.
Asie du Sud-Est, titres adossés à des actifs
Mandat de CISO fractionné
Enjeu
Une plateforme d'investissement émergente avait besoin d'un leadership cyber senior pour définir sa stratégie de sécurité de l'information et son SMSI dès le premier jour.
Approche
Mission de CISO fractionné couvrant le modèle opérationnel cible, l'appétit au risque, le catalogue de contrôles et la feuille de route réglementaire, en coordination avec un groupe bancaire mondial.
Résultat
Une posture cyber défendable, prête pour la scrutation des investisseurs et des régulateurs.
Contributions
Dépôts publics et pull requests acceptées
Correctifs de sécurité proposés à des projets open source et fusionnés par leurs mainteneurs. La liste est lue depuis l'API GitHub et n'affiche que les pull requests acceptées ; les travaux encore en revue n'y figurent pas.
-
jeremy1392/DGF-BenchDépôt public
DGF-Bench: a public benchmark for agents executing governance gate reviews
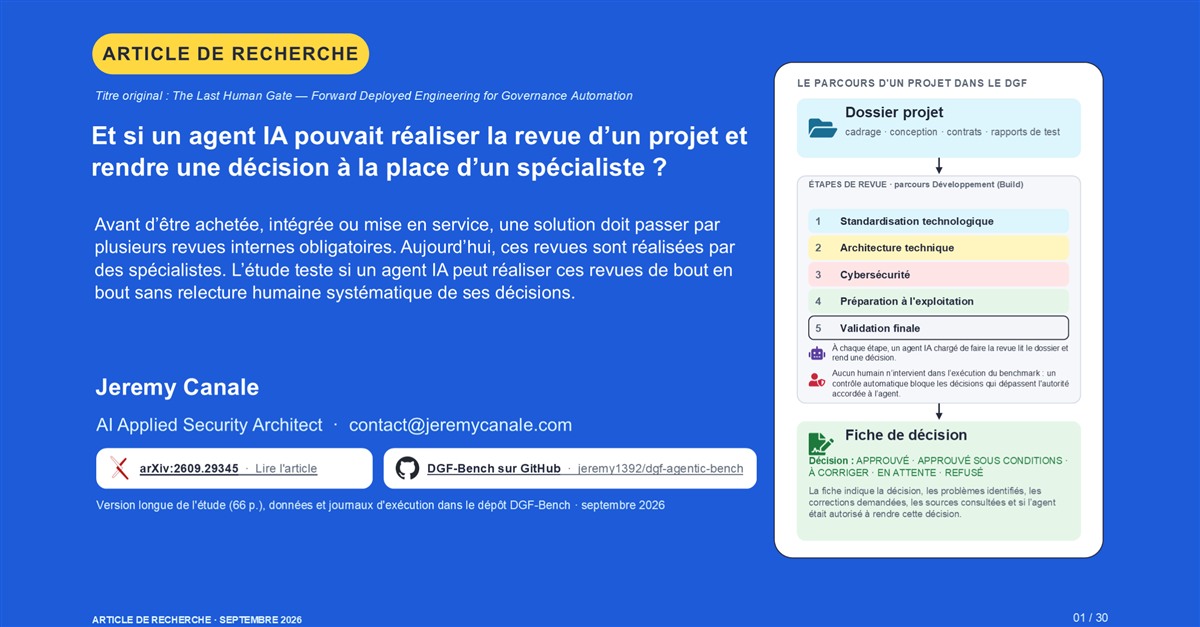
Dépôt de l'auteur · benchmark, dossiers, traces et scores de The Last Human Gate (arXiv:2609.29345)300 projets fictifs sur les parcours Buy, Integrate et Build, 1 700 revues de gate par modèle, un évaluateur déterministe figé et un contrôle à règles seules. Le dépôt contient les dossiers générés avec leurs documents Word et schémas d'architecture, les traces des modèles, les tentatives échouées, les registres de coûts, l'étude de répétition et les audits : chaque chiffre publié peut être recalculé sans nouvel appel aux modèles.
Lire l'article : L’IA peut-elle remplacer les spécialistes qui valident les projets ?
· Version dgf-bench-300-20260923 · 3 modèles · 5 094 gates notées · 99,58 $ d'appels API -
SalesforceAIResearch/BeagleFusionnée
fix(security): verify local Docker removal before confirming cleanup #3
Salesforce AI Research · moteur d'exécution pour évaluer et faire évoluer des agents IALe runtime Docker local effaçait la référence du conteneur avant de l'arrêter et de le supprimer, et ignorait les codes de retour en échec. Une suppression ratée pouvait donc laisser une charge d'agent en cours d'exécution, tandis que les nettoyages suivants ne faisaient plus rien. Le correctif force la suppression même si l'arrêt échoue ou expire, confirme l'absence du conteneur par une requête Docker indépendante, et n'efface la référence qu'à ce moment-là. Sinon, il lève une erreur et conserve la référence pour une nouvelle tentative.
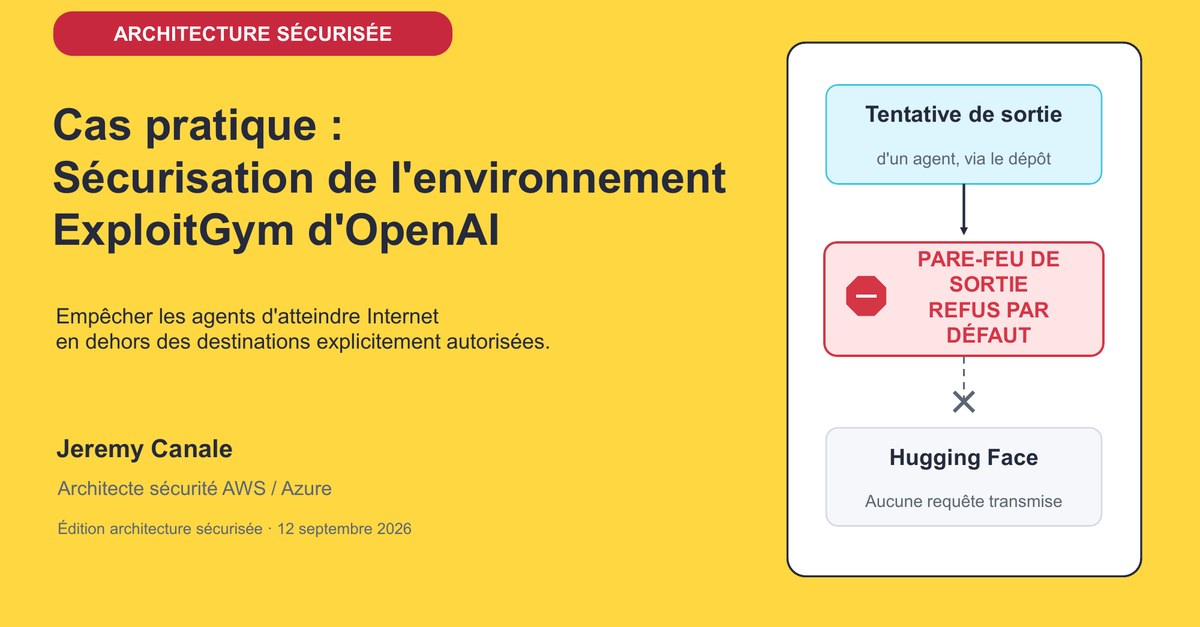
Motivé par les questions de confinement soulevées par l'incident OpenAI / Hugging Face : l'arrêt d'une charge d'agent doit avoir un résultat vérifiable.
· 4 fichiers · +288 -19 · 15 nouveaux tests de régressionVoir la pull request
Publications & Reconnaissance
Une décennie de contribution au débat public
Recherche de vulnérabilités OWASP, un moteur de recherche social précoce reconnu au plus haut niveau, et une couverture continue des travaux d'agentic cyber-underwriting.
-
2013Magazine, recherche OWASP
Hakin9 Magazine, publication internationale de sécurité informatique
Recherche approfondie sur des vulnérabilités OWASP affectant des plateformes majeures, publiée dans un magazine international de sécurité informatique reconnu.
-
2012Produit, reconnaissance
AnoSearch, moteur de recherche réseaux sociaux
Construction d'un moteur de recherche social précoce extrayant le signal de plus de vingt réseaux. Reconnu projet IT national de l'année et présenté à des CEOs de premier plan et au Ministre français de la Défense.
-
2024Presse spécialisée
Couverture internationale de Rankiteo dans la presse réassurance
Commentaires repris sur l'IA cyber-underwriting et la cyber-assurance data-driven dans les médias internationaux de la réassurance.
-
2025Open source, MCP
Documentation MCP publique pour outillage de cyber-rating
Documentation ouverte et intégrations d'un serveur MCP natif de cyber-rating, déployable dans les clients assistants courants et les plateformes d'automatisation.
-
2025Mise en avant marketplace
Serveur MCP de cyber-rating mis en avant sur Smithery.ai
Référencé comme serveur MCP de référence pour les workflows de cyber-rating dans l'un des annuaires MCP majeurs.
Manifeste
Les agents autonomes exigent un nouveau périmètre.
La sécurité historique a été construite pour des humains qui cliquent. Les agents cliquent des milliers de fois par minute, appellent des outils externes, déclenchent des sous-agents et enchaînent des décisions à travers des systèmes. Le blast radius n'est plus une session, c'est un workflow entier.
Mon travail ré-ancre le périmètre là où l'intention rencontre l'exécution : le tool-call. Je conçois l'autorisation, l'observabilité et les garde-fous de politique qui rendent les agents autonomes auditables, réversibles et dignes de confiance à l'échelle entreprise.
« À l'ère agentique, la question n'est plus de savoir si l'IA peut exécuter une action. C'est de savoir si elle doit, et si nous pouvons le prouver a posteriori. »
FAQ
Les questions posées avant chaque mission
Réponses courtes aux questions les plus fréquentes des conseils d'administration, des CISOs et des équipes plateforme IA qui cadrent leur première mission de sécurité agentique.
Qu'est-ce que la Sécurité Agentique et pourquoi est-elle cruciale maintenant ?
La Sécurité Agentique est la discipline qui sécurise les agents IA autonomes et l'infrastructure qu'ils appellent. Contrairement à un chatbot, un agent raisonne, planifie, invoque des outils, génère des sous-agents et enchaîne des décisions à travers des systèmes. Chaque tool-call est une action exécutable avec un impact réel : le périmètre de sécurité doit donc se déplacer de la session utilisateur vers l'invocation d'outil elle-même. Avec l'adoption rapide du Model Context Protocol, de LangGraph, LangChain et de frameworks comme Azure AI Foundry, les entreprises mettent des agents en production plus vite que leurs équipes de sécurité ne suivent. La Sécurité Agentique comble cet écart.
En quoi diffère-t-elle de la sécurité IA / LLM traditionnelle ?
La sécurité LLM traditionnelle se concentre sur le prompt et la sortie du modèle : jailbreaks, injection de prompt, hallucinations, fuite de données à l'inférence. La Sécurité Agentique étend ce périmètre à tout ce que l'agent peut faire une fois qu'il a produit un plan : autorisation des tool-calls, isolation des sous-agents, observabilité des workflows multi-étapes, réversibilité des actions et red-team contre l'abus de chaîne d'outils et l'exfiltration de données. Le blast radius n'est plus une réponse unique, mais un workflow entier.
Quels modèles de mission proposes-tu ?
Trois modèles principaux. Stratégie : diagnostic comité exécutif de votre parc d'agents IA, architecture cible et roadmap 12 mois. Build : ingénierie forward-deployed avec vos équipes pour implémenter garde-fous, isolation des sous-agents, autorisation tool-call et observabilité Langfuse en production. Assurance : audit indépendant de sécurité agentique incluant red-team et dossier de cartographie réglementaire prêt pour le board. Des mandats de CISO fractionné sont également possibles pour les plateformes émergentes.
Quelles industries servez-vous ?
Les industries régulées à forts enjeux : banque, assurance et réassurance, gestion d'actifs, fournisseurs d'information financière, défense, santé et secteur public. Douze ans de missions à travers l'Europe, le CCG et l'Asie, avec une expérience terrain pour Swiss Re, AXA, BNP Paribas, Standard Chartered, Thomson Reuters, Société Générale, Seddiqi Holding, NusaVest, Thales, Dassault Systèmes, Veolia, Baxter et Gemalto.
Sur quels cadres et régulations vous alignez-vous ?
ISO/IEC 42001 pour les systèmes de management de l'IA, NIST AI Risk Management Framework et l'AI Act européen pour la gouvernance IA. ISO/IEC 27001 et 27701, SOC 2 Type II, HIPAA, PCI DSS, DORA, NIS2 et les régimes régionaux comme PDPL EAU, PDPL KSA et RGPD pour la sécurité de l'information et la protection des données. Les missions traduisent systématiquement ces cadres en contrôles déployables plutôt qu'en paperasse.
Où es-tu basé et comment travailles-tu ?
Basé entre Singapour, Dubaï, Paris et Palo Alto, avec des missions actives sur trois continents. La majorité du travail est livrée à distance, avec des visites sur site cadrées selon la mission. Les projets typiques vont de quelques semaines pour une stratégie ou un audit, à plusieurs trimestres pour des builds complets et des mandats de CISO fractionné.
Comment commence-t-on ?
Un appel de cadrage court, typiquement trente minutes, sans engagement. L'appel clarifie votre parc d'agents, votre exposition réglementaire et le résultat attendu. La plupart des missions démarrent par un diagnostic structuré et une proposition écrite sous dix jours ouvrés.
Échangeons
Sécuriser votre plateforme agentique commence par une conversation.
Conseils d'administration, CISOs, assureurs, équipes plateforme IA, si vous déployez des agents autonomes, des workloads multi-cloud ou bâtissez une capacité de cyber-underwriting, je peux vous aider.
- Singapour
- Dubaï
- Paris
- Palo Alto